Managed Kubernetes · Nine Kubernetes Engine (NKE)

Nicht nur eine Control Plane. Upgrades, Backups und Managed Add-ons, betrieben von uns.

Die Nine Kubernetes Engine (NKE) ist vollständig verwaltetes Kubernetes in unseren eigenen Rechenzentren in Zürich, in wenigen Minuten bereit. Wir betreiben Control Plane, Upgrades und Backups. GitOps, Monitoring und Logging fügst du bei Bedarf als Services im Cockpit hinzu, damit du dich auf deine Features konzentrieren kannst.

ab CHF 305.30 pro Monat In wenigen Minuten bereit Backup & Restore inklusive Optionale Add-ons im Cockpit Kein CLOUD Act Kein Vendor-Lock-in
Direkt zu
Use Cases

Kommt dir das bekannt vor?

«Wir arbeiten mit sensiblen Daten aus Finanzen, Gesundheit oder Recht.»

So hilft Managed Kubernetes

Deine Daten bleiben in unseren Rechenzentren in der Schweiz. Persistent Volumes sind im Ruhezustand verschlüsselt (AES-256). Wenn du die Zugriffe auf die API nachvollziehen musst, ergänzt du Audit-Logging als optionalen Service.

«Wir betreiben Apps für viele Kundinnen und Kunden gleichzeitig.»

So hilft Managed Kubernetes

Trenne Workloads in eigenen Namespaces mit Ressourcen-Quotas, oder gib jeder Kundin und jedem Kunden einen eigenen Node Pool, um sie auf Node-Ebene zu isolieren. Du brauchst einen komplett getrennten Cluster? Betreibe einen weiteren Managed-Kubernetes-Cluster oder einen vCluster.

«Unser SaaS-Produkt muss schneller ausliefern.»

So hilft Managed Kubernetes

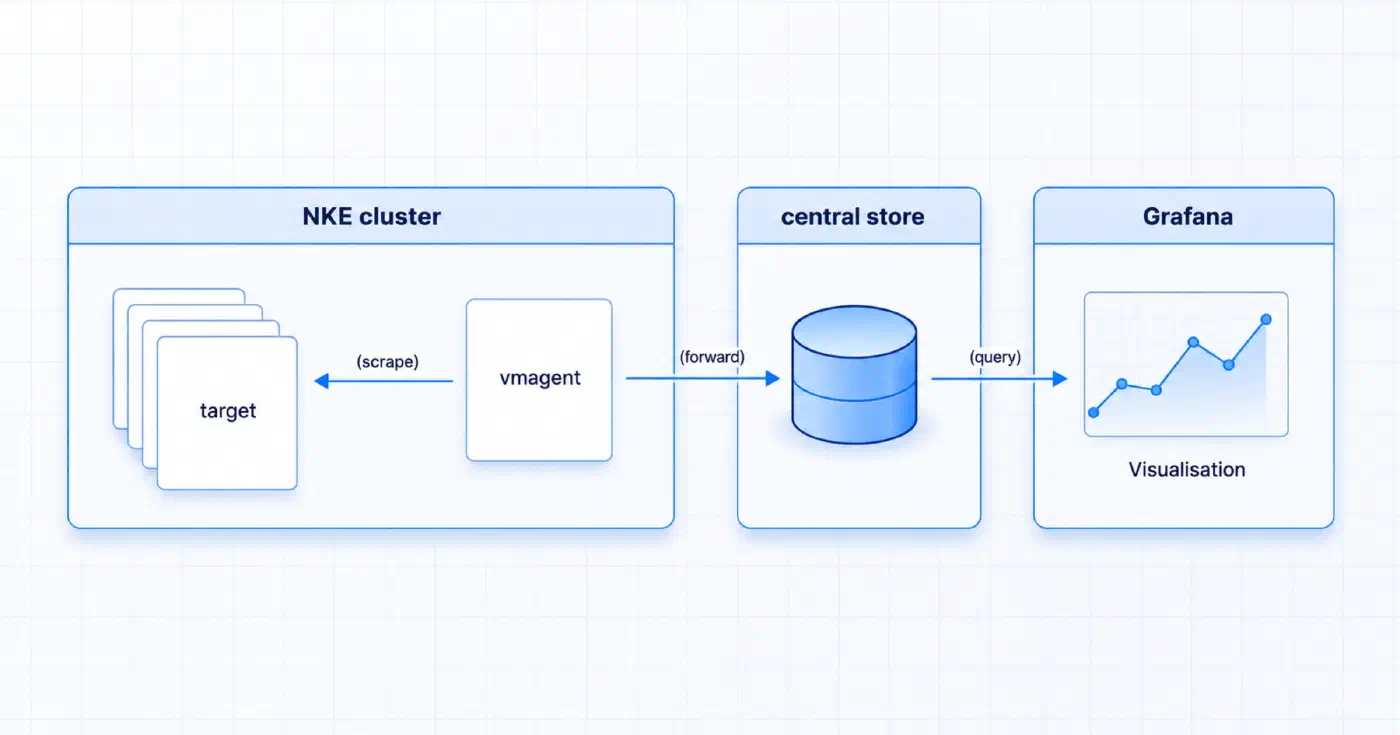
Ergänze Argo CD für GitOps und Grafana mit Metrics Agent und Loki fürs Monitoring. Wir betreiben sie, du deployst.

«Unser Shop darf bei Traffic-Spitzen nicht ausfallen.»

So hilft Managed Kubernetes

Lege pro Node Pool ein Minimum und Maximum fest und ergänze einen Horizontal Pod Autoscaler. Die Pods skalieren mit der Last, die Nodes ziehen nach. Siehe Autoscaling.

«Wir wollen weg von Heroku oder einer anderen PaaS.»

So hilft Managed Kubernetes

Standard-Kubernetes auf Schweizer Infrastruktur, mit kubectl-Zugriff auf deine Workloads. Du möchtest lieber die Einfachheit einer PaaS? Dann schau dir Deploio an.

«Wir betreiben unseren Kubernetes-Cluster heute selbst.»

So hilft Managed Kubernetes

Zieh deine Workloads auf Managed Kubernetes um und überlass uns den Betrieb der Control Plane und die Upgrades.

«Wir wollen unseren Monolithen in Microservices aufteilen.»

So hilft Managed Kubernetes

Deploye mit Helm und kubectl und behalte komplexe Deployments mit Argo CD als optionalem Service im Griff.

Der Unterschied

Managed Add-ons statt Tooling im Eigenbau

Viele Managed-Kubernetes-Angebote betreiben nur die Control Plane. Alles rundherum bleibt bei deinem Team. Bei Managed Kubernetes betreiben wir Control Plane, Upgrades und Backup & Restore standardmässig. GitOps, Monitoring, Logging, Secrets und eine Registry sind optionale Services: Du fügst sie im Cockpit hinzu, wir betreiben sie.

AufgabeManaged Kubernetes (NKE)Typisches Managed Kubernetes
Bereitstellung Cluster in wenigen Minuten bereitControl Plane schnell, Tooling ist deine Sache
Control Plane von uns verwaltet, drei Control-Plane-Nodesinklusive
Upgrades von Control Plane und Worker Nodes durch uns im Wartungsfensterteilweise oder selbst
Backup & Restore Standard: jede Nacht, 30 Tage aufbewahrt, Namespace selbst mit Velero wiederherstellenselbst installieren und betreiben
GitOps mit Argo CD optionaler Service, im Cockpit hinzugefügt, von uns betriebenselbst installieren und betreiben
Monitoring: Metrics Agent, Grafana, Alertmanager optionale Services, im Cockpit hinzugefügt, von uns betriebenselbst installieren und betreiben
Logs mit Loki optionaler Service, im Cockpit hinzugefügt, von uns betriebenselbst installieren und betreiben
External Secrets Operator optionaler Service, im Cockpit hinzugefügt, von uns betriebenselbst installieren und betreiben
Container (OCI) Registry optionaler Service, im Cockpit hinzugefügt, von uns betriebenselbst installieren und betreiben
Ansprechperson CKA-zertifizierte Engineersoft nur Tickets oder ein Zusatzpaket

Wer welche Aufgabe übernimmt, im Detail: Managed Kubernetes in der Schweiz: ein ehrlicher Vergleich.

Standard und optional

Das bekommst du

Vollständig verwaltet

Control Plane, Upgrades und Sicherheitsupdates übernehmen unsere CKA-zertifizierten Engineers im Wartungsfenster. Der Löschschutz verhindert, dass dein Cluster versehentlich entfernt wird.

Backup & Restore als Standard

Jeder Cluster wird jede Nacht gesichert, die Backups bleiben 30 Tage erhalten. So funktioniert die Wiederherstellung.

Node Pools und Autoscaling

Fasse Nodes in Node Pools mit dem passenden Maschinentyp zusammen. Lege pro Pool ein Minimum und Maximum fest, und die Nodes folgen deiner Last. Ereignisgesteuertes Workload-Autoscaling mit KEDA gibt es als optionalen Service. Autoscaling.

Optionale Services

Argo CD, Metrics Agent, Grafana, Loki, Alertmanager, External Secrets Operator, Sealed Secrets, KEDA, Audit-Logging und Container (OCI) Registry. Du fügst sie im Cockpit hinzu, wir betreiben sie.

Networking

Services vom Typ LoadBalancer und Network Policies ab Werk. Ergänze den HAProxy-Ingress-Controller mit automatischen TLS-Zertifikaten, Static Egress und Service Connections zu On-Demand-Datenbanken und zum Key-Value Store.

Kein Lock-in

Standard-Kubernetes, herstellerneutral und ohne proprietäre APIs. Deploye mit kubectl und Helm und zieh jederzeit wieder um.

Erweitere mit Datenbanken, Object Storage und dem Key-Value Store.

Geteilte Verantwortung

Du entwickelst deine Anwendung. Wir betreiben den Cluster.

Optionale Services fügst du im Cockpit hinzu und konfigurierst sie nach deinem Bedarf. Den Betrieb übernehmen wir.

Das übernehmen wir

Control Plane, Networking und Storage deines Clusters, betrieben von unseren CKA-zertifizierten Engineers
Upgrades und Security-Patches im Wartungsfenster
Nächtliches Backup & Restore
Betrieb der optionalen Services, die du hinzufügst

Das entscheidest du

Welche Anwendungen du entwickelst und deployst, mit kubectl, Helm oder Argo CD
Node Pools, Maschinentypen und Autoscaling-Grenzen
Welche optionalen Services du hinzufügst, und bei Bedarf ein SLA mit verbindlichen Reaktionszeiten
So funktioniert es

In wenigen Minuten bereit, Backups ab dem ersten Tag

  1. 01

    Kickoff

    30 Minuten, um dein Setup festzulegen.

  2. 02

    Cluster bereit

    In wenigen Minuten. Optionale Services fügst du im Cockpit hinzu.

  3. 03

    Integration

    Zugang und Unterstützung bei deinem CI/CD-Setup.

  4. 04

    Deploy

    Push deinen Code. Konfiguriertes Autoscaling fängt Lastspitzen ab.

  5. 05

    Support

    Unser Engineering-Team in der Schweiz ist da, wenn du Hilfe brauchst.

Kostenloses Webinar

Kubernetes-Grundlagen, Managed Kubernetes in der Praxis und Deploio als Alternative. Eine Stunde, online, mit Live-Demo: Donnerstag, 19. November 2026, 14:00 Uhr - 15:00 Uhr · Donnerstag, 21. Januar 2027, 14:00 Uhr - 15:00 Uhr

Anmelden
Preise

Was kostet Managed Kubernetes?

Worker Node nine-standard-1 CHF 31.70
Worker Node nine-standard-2 CHF 60.20
Worker Node nine-standard-4 CHF 117.20
Custom Node, pro vCPU CHF 6.50
Custom Node, pro 1 GiB RAM CHF 5.50
Custom Node, pro 10 GiB Storage CHF 1.60

Alle Preise pro Monat. Der ganze Cluster umfasst die Control Plane und 1× nine-standard-1 Worker Node, minutengenau nach effektiver Ressourcen- und Servicenutzung abgerechnet. Im Basispreis inklusive: vollständig verwaltete Control Plane, Node-Autoscaling, Backup & Restore und ein 24/7-Notfallservice. Optionale Services kosten separat: External Secrets, Sealed Secrets, KEDA oder Image Registry ab CHF 4.–, Ingress, Argo CD oder Audit-Log ab CHF 8.–, Static Egress (feste ausgehende IP) CHF 16.–. Die vollständige, aktuelle Preisübersicht inklusive aller optionalen Services und des Observability-Stacks findest du im Preisrechner.

Vertrauen

Das sagen unsere Kundinnen und Kunden

«Nine hat uns mit ihrer Managed Kubernetes Lösung optimal unterstützt, um die Applikation unseres Kunden auf Kubernetes zu migrieren.»
Silvan MühlemannCTO & Co-Founder
«Nine können wir als unkomplizierten, hochprofessionellen Anbieter sehr empfehlen.»
Dominik EistererManaging Director
«Dank der Zusammenarbeit mit Nine können wir uns auf das konzentrieren, was wir am besten können: Softwarelösungen für das Gesundheitswesen entwickeln.»
Moritz HabeggerCTO
FAQ

Häufig gestellte Fragen

Wo werden meine Daten gehostet?
Managed Kubernetes läuft in unseren eigenen Rechenzentren in Zürich: Deine Daten bleiben ausschliesslich in der Schweiz, ohne CLOUD-Act-Risiko. Wie Managed Kubernetes, selbst gehostetes Kubernetes und die Hyperscaler im Vergleich abschneiden, liest du in Managed Kubernetes in der Schweiz: ein ehrlicher Vergleich.
Wie funktionieren Updates und Upgrades?
Sicherheits- und Software-Updates führen wir während definierter Wartungsfenster durch. Dabei sind kurze Serviceunterbrechungen möglich, auch ohne vorherige Ankündigung.
Habe ich kubectl-Zugriff?
Ja. Managed Kubernetes ist Standard-Kubernetes ohne proprietäre APIs, und du arbeitest wie gewohnt mit kubectl und Helm. Administratorinnen und Administratoren verwalten alle Namespaces, die nicht uns gehören, haben aber keine uneingeschränkten clusterweiten cluster-admin-Rechte: ClusterRoleBindings anlegen oder CRDs installieren ist zum Beispiel nicht möglich. Details findest du in den Sicherheitskonzepten. Du brauchst volles cluster-admin? Dann schau dir vCluster an.
Ist Monitoring inklusive?
Das 24/7-Monitoring deiner Infrastruktur durch unser Engineering-Team ist inklusive. Der optionale Observability-Stack (Metrics Agent, Grafana, Loki, Alertmanager) für deine Applikationen ist ein kostenpflichtiger Zusatzservice.
Wie funktionieren Backups?
Backup & Restore ist für alle Managed-Kubernetes-Cluster standardmässig aktiviert. Die Backups laufen jede Nacht und bleiben 30 Tage erhalten, einen Namespace stellst du mit Velero selbst wieder her. So funktioniert die Wiederherstellung.
Gibt es ein SLA?
Das SLA ist nicht im Basispreis enthalten. Du kannst es im Preisrechner dazubuchen, je nachdem, wie kritisch deine Workloads sind. Je nach SLA-Stufe garantiert es eine Verfügbarkeit von bis zu 99.9 % während der Betriebszeiten und eine Interventionszeit von bis zu 1 Stunde bei kritischen Störungen. Details zu Reaktionszeiten und Gutschriften findest du auf unserer SLA-Seite.
Kann ich statische Egress-IPs erhalten?
Ja, statische Egress-IPs stehen zur Verfügung, um den ausgehenden Traffic deines Clusters bei externen Services zu allowlisten.
Was ist der Unterschied zwischen Argo CD, External Secrets und Sealed Secrets?
Argo CD deployt deine Applikationen fortlaufend aus einem Git-Repository (GitOps). External Secrets synchronisiert Secrets aus einem externen Secret-Manager (z.B. AWS Secrets Manager, Vault) nach Kubernetes. Sealed Secrets verschlüsselt deine Kubernetes-Secrets, damit sie sicher in einem Git-Repository abgelegt werden können.
Was für Support erhalte ich?
24/7-Monitoring deiner Infrastruktur und ein 24/7-Notfallservice. Unser CKA-zertifiziertes Engineering-Team unterstützt dich bei Cluster-Konfiguration, Security-Audits und GitOps.
Gibt es einen Kubernetes-Workshop?
Bestehenden Kundinnen und Kunden bieten wir auf Anfrage einen Kubernetes-Workshop an, zum Beispiel wenn dein Team tiefer in Kubernetes einsteigen möchte. Melde dich dafür bei support@nine.ch.

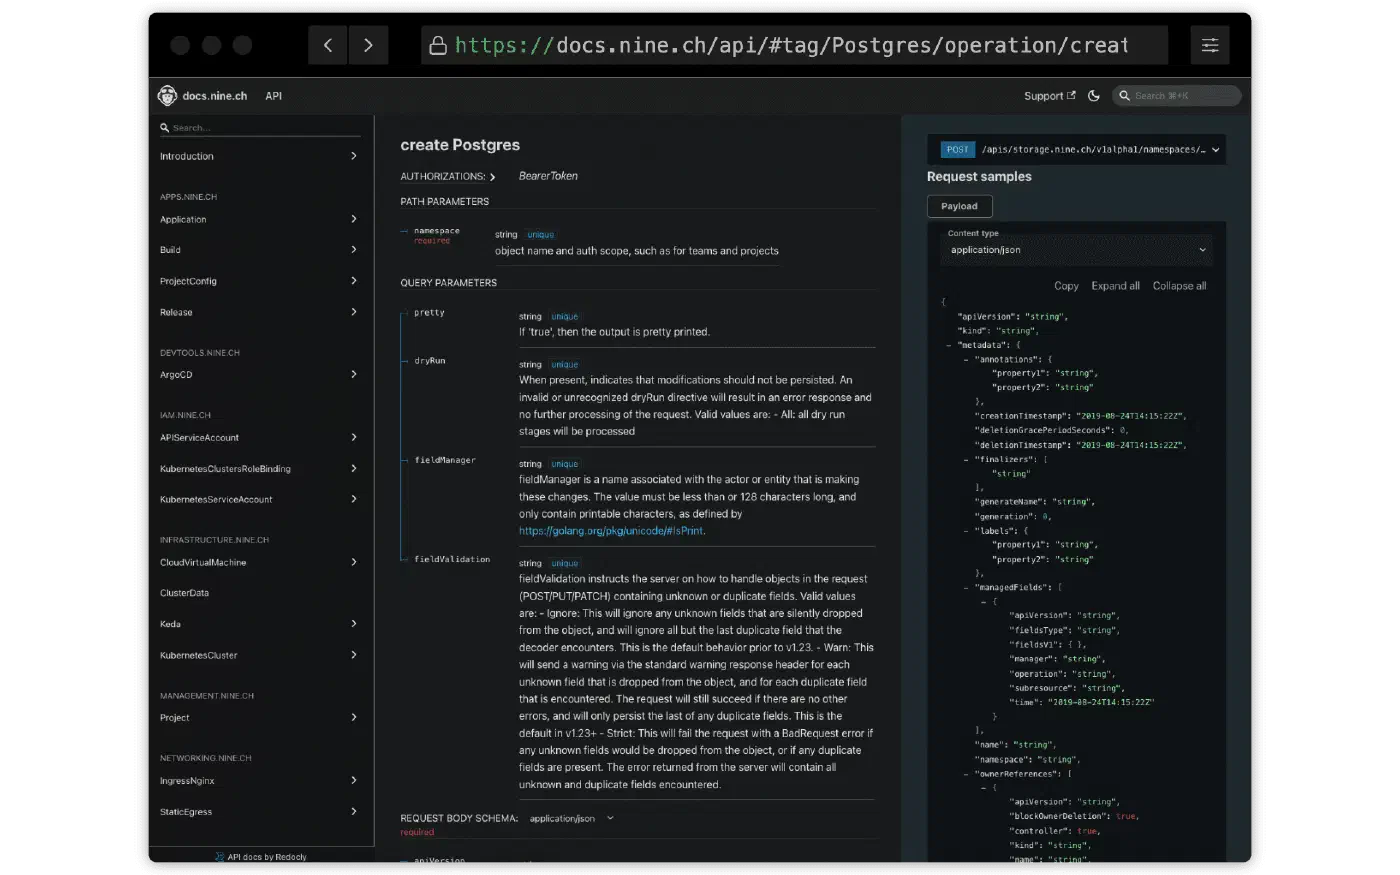
Technische Fragen? Die Details findest du in der Dokumentation.

Alles aus einer Hand

Ein Anbieter, vom Rack bis zur App.

Von Colocation über Root- und Managed-Produkte bis zu Plattformen und Services: alles bei uns, in unseren Schweizer Rechenzentren. Du wächst von einer Ebene zur nächsten, ohne den Anbieter zu wechseln. Die hervorgehobene Ebene ist diese Seite.

Ein Schweizer TeamWachsen ohne Anbieterwechsel

Erkennst du dich in einem dieser Use Cases wieder?

Starte direkt im Cockpit oder plane dein Setup in 30 Minuten mit uns.

Sprich mit unseren Experten

Hast du Fragen zu unseren Produkten? Kein Problem. Wende dich an unsere Sales-Abteilung oder geh direkt ins eigene Cockpit, um alle Möglichkeiten bei Nine zu sehen.

Abonniere unseren Newsletter für die neuesten Updates: